Feature #13707
fermé

Double authentification
100%
Description
Afin de répondre aux exigences de sécurité de plus en plus fortes, la mise en place d'une double authentification devient incontournable.
Une fois activé, lorsque l'utilisateur se connectera, il recevra un email avec un code. Il devrait renseigner ce code dans l'écran qui s'affichera après sa connexion pour accéder à Silverpeas.
Fichiers

 Mis à jour par David Lesimple il y a environ 3 ans
Si la plateforme est accessible en intranet avec du SSO, c'est ce dernier qui devra fonctionner.
De fait, la double authentification ne sera active qu'avec l'authentification manuelle.
 Mis à jour par Sebastien Vuillet il y a plus de 2 ans
- Version cible mis à Version 6.5
Mis à jour par David Lesimple il y a plus d'un an
- Lié à Feature #8382: Multi Factor Authentication ajouté
Mis à jour par David Lesimple il y a 11 mois
- Version cible changé de Version 6.5 à 186
Mis à jour par Sebastien Vuillet il y a 2 mois
- Assigné à mis à Sebastien Vuillet
Mis à jour par Sebastien Vuillet il y a 2 mois
- Statut changé de New à In progress...
Mis à jour par Sebastien Vuillet il y a 2 mois
- % réalisé changé de 0 à 50
Mis à jour par Sebastien Vuillet il y a environ 2 mois
Mise en place d'une authentification native à deux facteurs dans Silverpeas pour les utilisateurs qui s'authentifient directement avec leur login / mot de passe Silverpeas.
Le second facteur repose sur le standard TOTP (Time-based One-Time Password), compatible notamment avec les applications d'authentification courantes.
La fonctionnalité comprend :
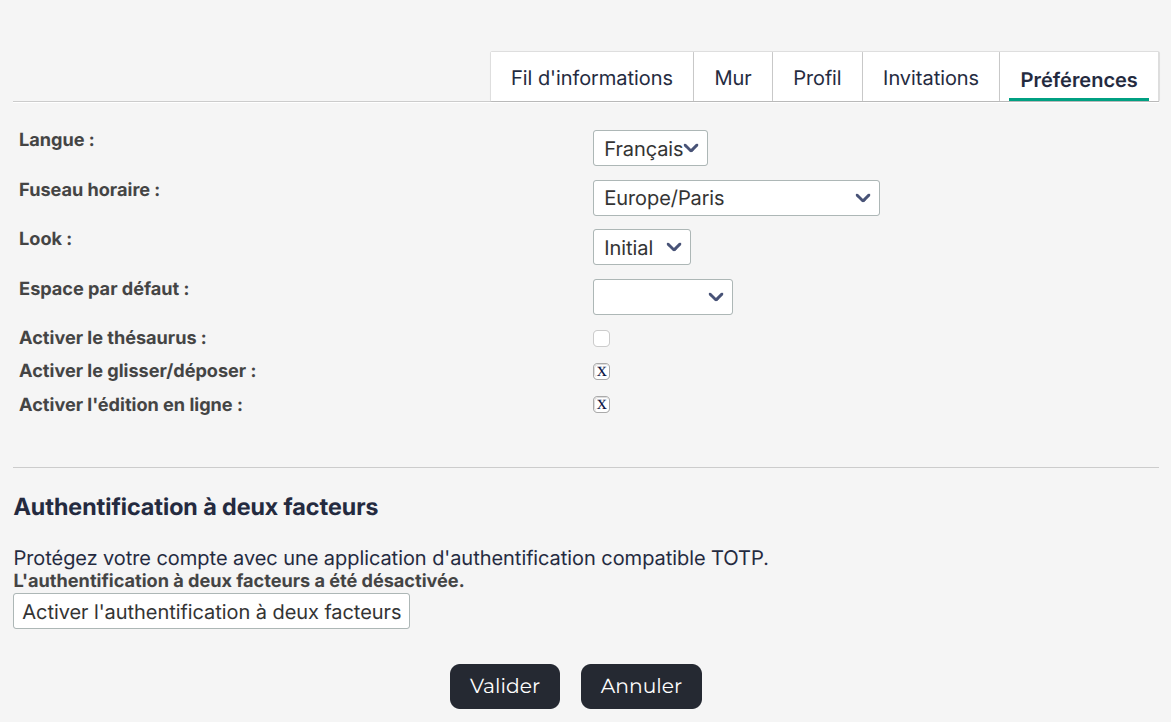
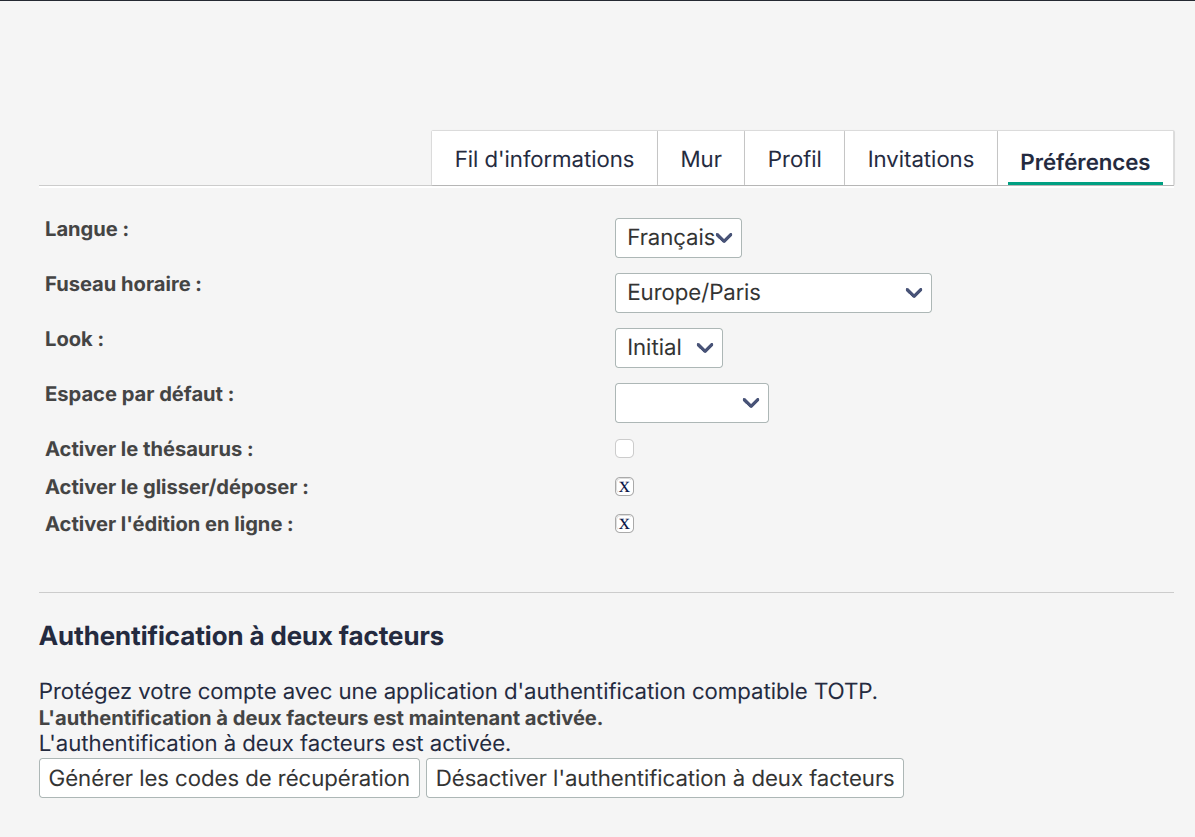
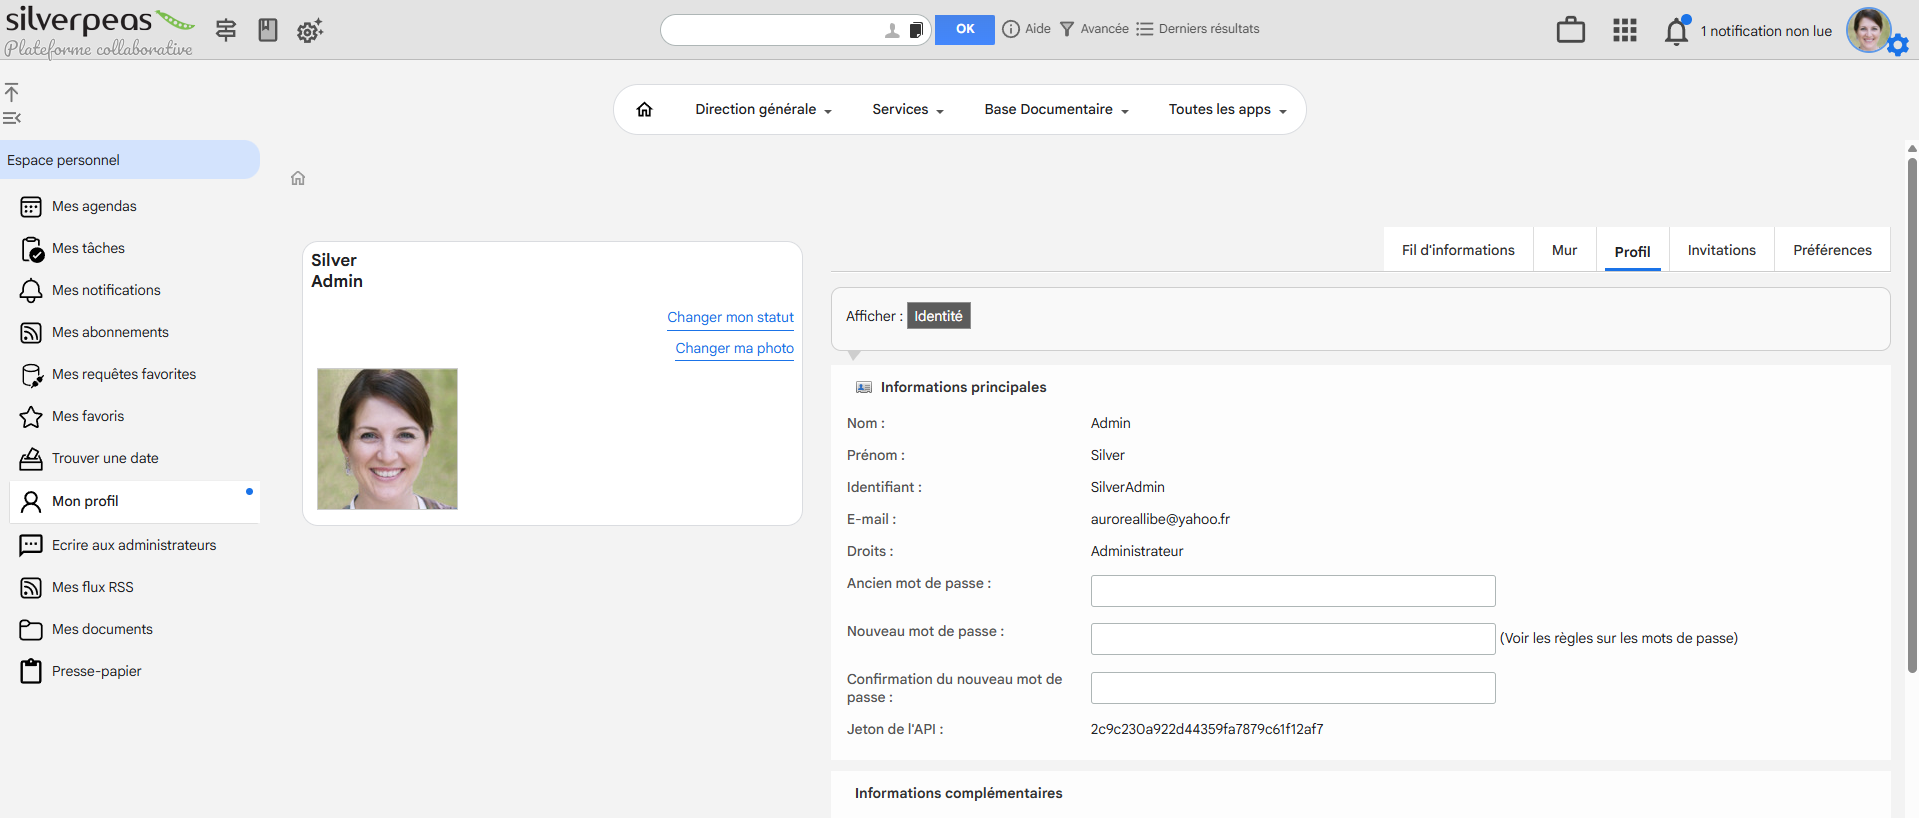
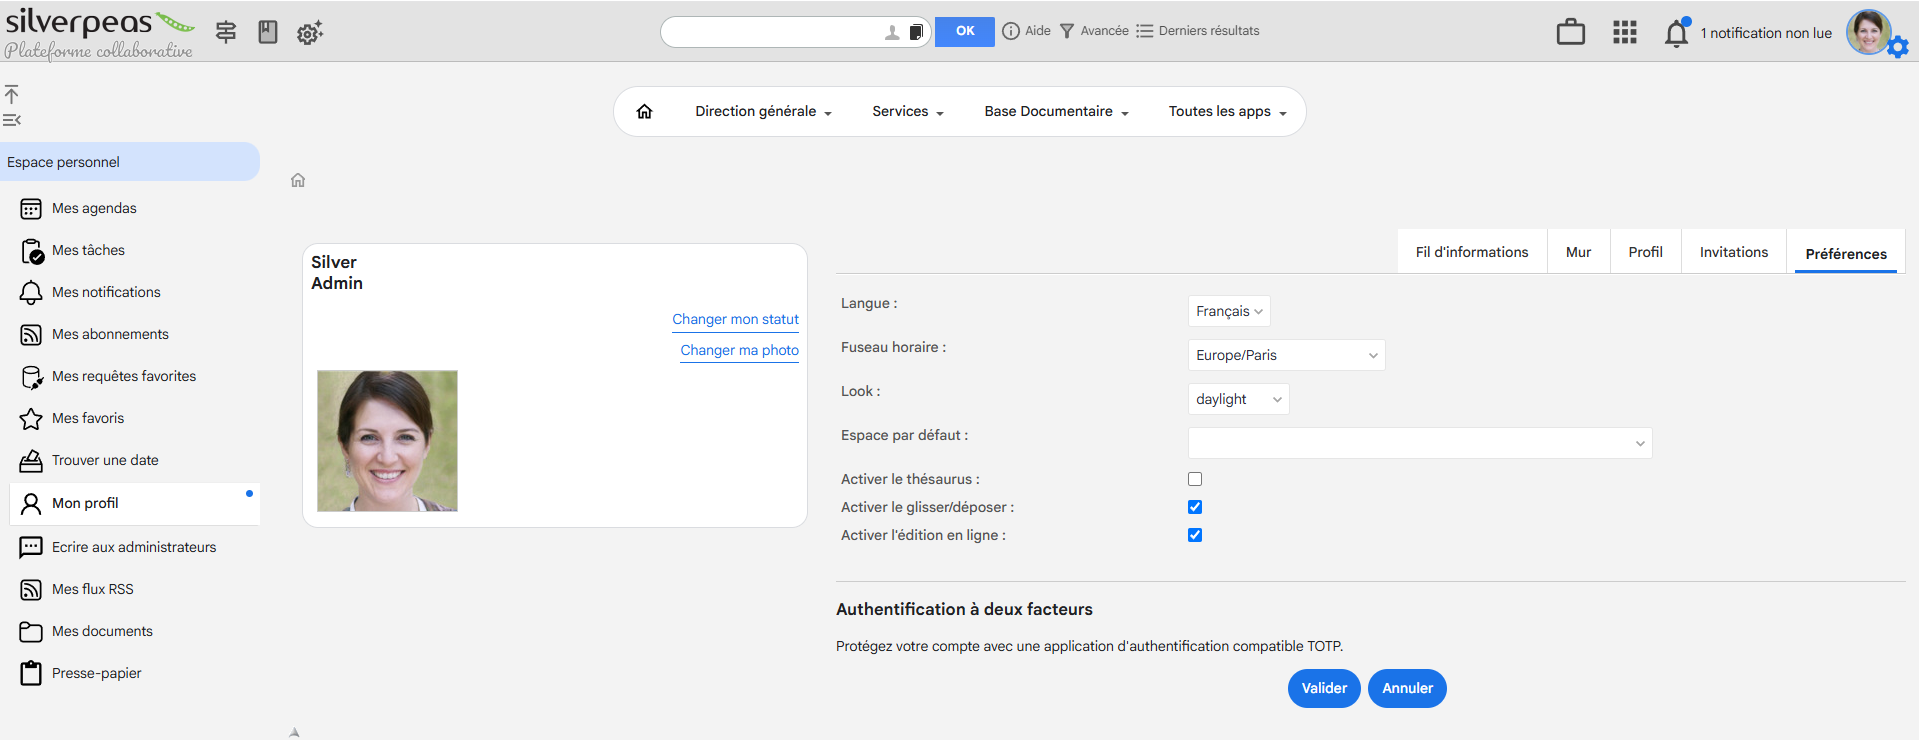
l'activation du 2FA depuis les paramètres du profil ;
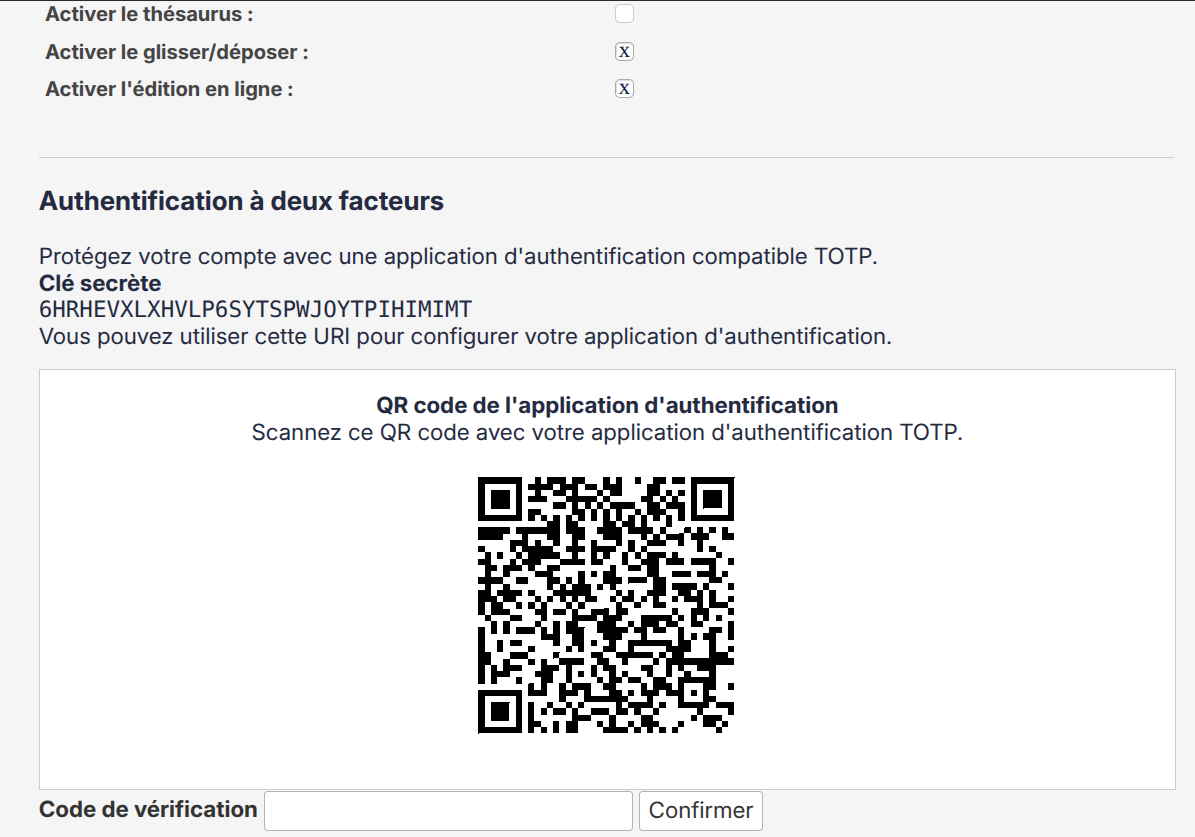
l'enrôlement d'un utilisateur avec génération d'un secret TOTP ;
la génération d'un QR Code permettant de configurer l'application d'authentification ;
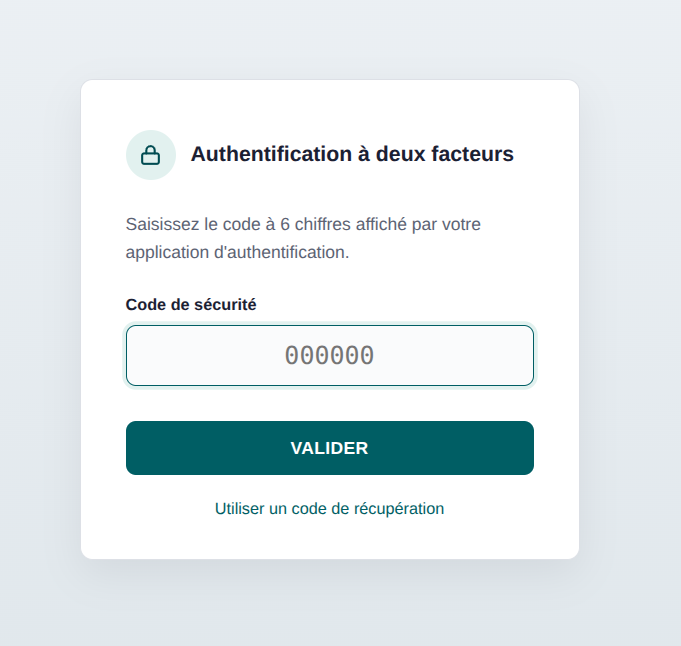
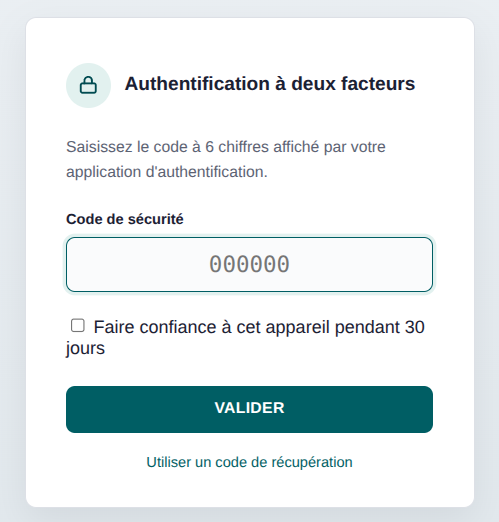
la validation d'un code TOTP lors de la connexion ;
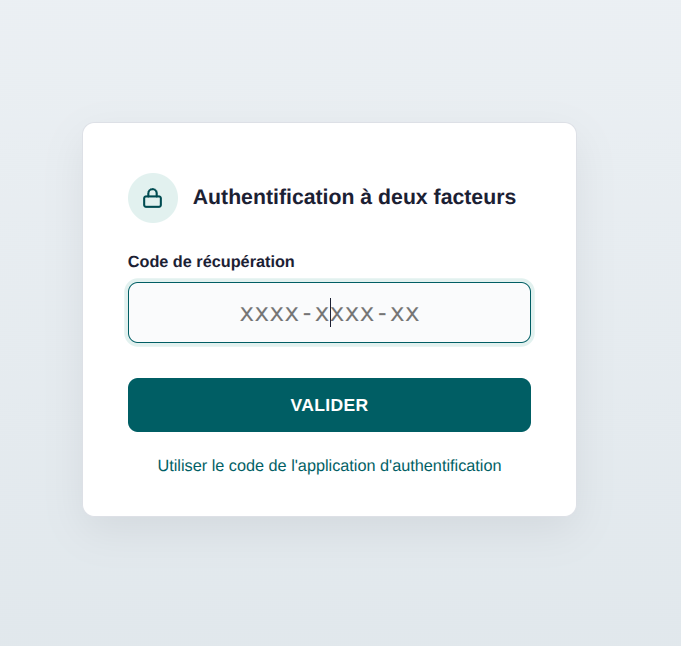
la possibilité d'utiliser des codes de récupération ;
la gestion des tentatives échouées ;
le verrouillage temporaire après dépassement du nombre maximal de tentatives ;
la désactivation du 2FA ;
le stockage sécurisé des secrets ;
les tests unitaires associés.
Mis à jour par Sebastien Vuillet il y a environ 2 mois
· Edité
Fonctionnement
Activation du 2FA
Depuis les paramètres du profil utilisateur, l'utilisateur peut activer l'authentification à deux facteurs.
Lors de l'activation :
Silverpeas génère un secret TOTP aléatoire.
Le secret est associé au compte utilisateur.
Un QR Code est généré à partir de l'URI otpauth://.
L'utilisateur scanne ce QR Code avec son application d'authentification.
L'utilisateur saisit le premier code généré par son application.
Silverpeas valide ce code.
Le 2FA est activé si le code est correct.
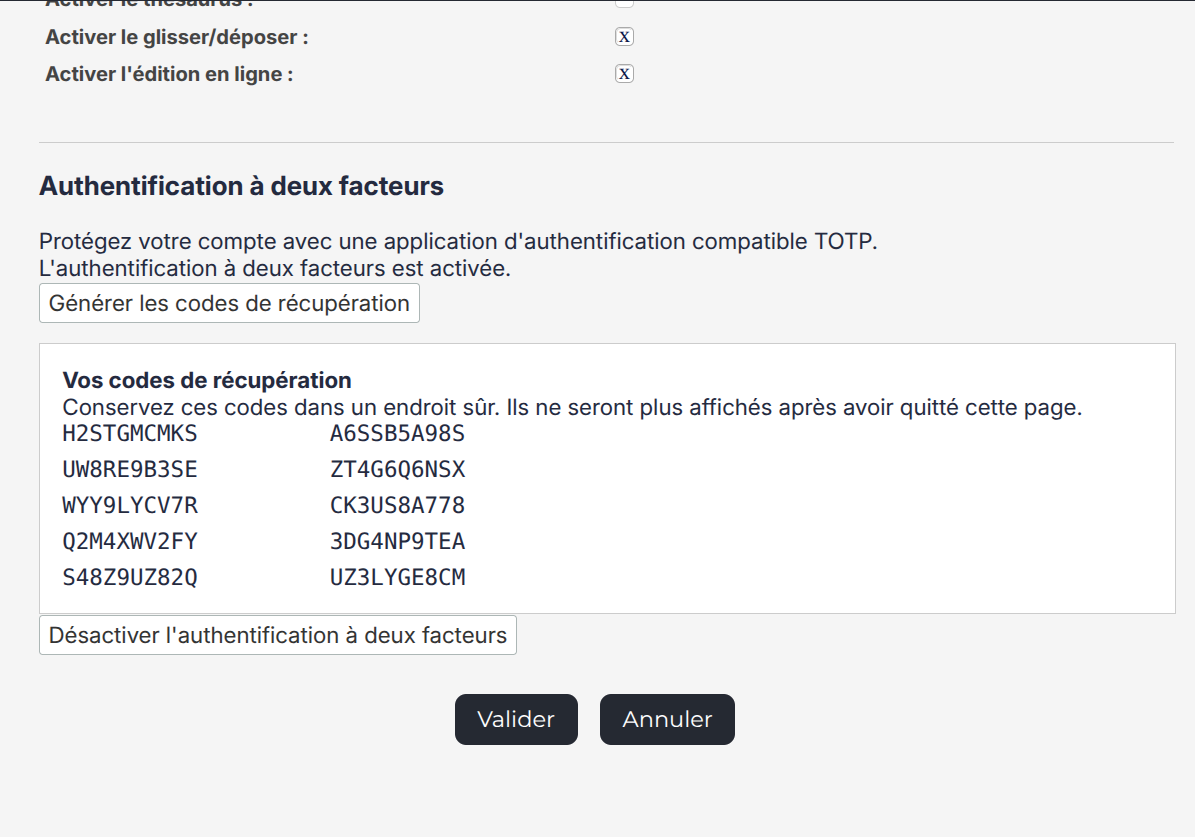
Des codes de récupération sont générés.
Le QR Code est uniquement destiné à l'enrôlement. Il n'est pas affiché comme mécanisme de connexion ultérieure.
QR Code
Le QR Code contient une URI standard :
otpauth://totp/<issuer>?secret=<secret>&issuer=<issuer>&algorithm=SHA1&digits=6&period=30
Le nom affiché dans l'application d'authentification est basé sur le nom de l'application Silverpeas.
Le nom de l'application est configurable.
Connexion avec 2FA activé
Lorsqu'un utilisateur ayant activé le 2FA saisit correctement son login et son mot de passe :
Login / mot de passe
        │
        ▼
Authentification OK
        │
        ▼
2FA activé ?
        │
       oui
        │
        ▼
Écran de saisie du code TOTP
        │
        ▼
Validation du code
        │
   ┌────┴────┐
   │         │
 valide    invalide
   │         │
   ▼         ▼
Connexion   tentative
             échouée
Le mot de passe seul ne permet donc pas de terminer l'authentification lorsque le 2FA est activé.
Validation TOTP
L'implémentation utilise le mécanisme TOTP standard :
algorithme : HMAC-SHA1 ;
nombre de chiffres : 6 par défaut ;
période : 30 secondes par défaut ;
fenêtre de validation : 1 période avant / après par défaut ;
secret généré aléatoirement ;
encodage du secret : Base32.
L'implémentation TOTP est réalisée directement avec les API cryptographiques du JDK.
Aucune bibliothèque TOTP externe n'est nécessaire.
La génération et la validation sont implémentées dans :
org.silverpeas.core.security.totp.TotpServiceImpl
La classe contient également une implémentation Base32 minimale compatible avec le format utilisé par les applications TOTP.
Codes de récupération
L'utilisateur dispose également de codes de récupération permettant de se connecter lorsqu'il n'a pas accès à son application d'authentification.
Depuis l'écran de saisie du TOTP, il peut choisir :
Utiliser un code de récupération
L'écran bascule alors vers la saisie d'un code de récupération.
Il est également possible de revenir au mode TOTP.
Lorsqu'un code de récupération valide est utilisé :
le code est consommé ;
il ne peut plus être réutilisé ;
la date d'utilisation est enregistrée ;
les compteurs de tentatives sont réinitialisés ;
la date de dernière utilisation du 2FA est mise à jour.
Les codes de récupération ne sont pas stockés en clair : leur empreinte SHA-256 est conservée en base.
Protection contre les tentatives répétées
Le mécanisme de 2FA conserve notamment :
le nombre de tentatives échouées ;
la date éventuelle de verrouillage ;
la date de dernière utilisation ;
le statut du 2FA.
La configuration permet de définir le nombre maximal de tentatives.
Une fois ce nombre dépassé, l'accès par 2FA est temporairement bloqué conformément à la configuration.
Un code valide ou l'utilisation d'un code de récupération permet de remettre à zéro le compteur de tentatives.
Désactivation du 2FA
L'utilisateur peut désactiver le 2FA depuis les paramètres de son profil.
La désactivation supprime :
la configuration TOTP ;
les codes de récupération associés.
Le compte revient alors à une authentification classique login / mot de passe.
Stockage des données
Deux tables sont utilisées.
ST_User_2FA
Cette table contient la configuration 2FA de l'utilisateur :
userId
secret
status
createdAt
updatedAt
lastUsedAt
failedAttempts
lockedUntil
Un seul enregistrement est associé à un utilisateur.
Le secret TOTP est chiffré avant d'être enregistré en base.
Il n'est donc pas stocké en clair.
La gestion est réalisée par :
TwoFactorAuthenticationRepository
TwoFactorAuthenticationRepositoryImpl
ST_User_2FA_Recovery
Cette table contient les codes de récupération :
id
userId
hash
used
createdAt
usedAt
Seule l'empreinte du code est stockée.
Un code consommé est marqué :
used = true
et ne peut plus être utilisé.
La gestion est réalisée par :
RecoveryCodeRepository
RecoveryCodeRepositoryImpl
Mis à jour par Sebastien Vuillet il y a environ 2 mois
· Edité
Chiffrement du secret TOTP
Le secret TOTP constitue une donnée sensible et n'est jamais stocké directement.
Le repository utilise :
ContentEncryptionService
pour :
secret TOTP
      │
      ▼
chiffrement
      │
      ▼
ST_User_2FA.secret

Lors de la lecture :

ST_User_2FA.secret
      │
      ▼
déchiffrement
      │
      ▼
secret TOTP utilisé par le service
Les tests vérifient notamment que la valeur persistée n'est pas le secret en clair.
Mis à jour par Sebastien Vuillet il y a environ 2 mois
Configuration
Les paramètres TOTP sont configurables dans :
/properties/org/silverpeas/authentication/settings/authenticationSettings.properties
Les principaux paramètres sont :
twoFactorTotpSecretSize
twoFactorTotpDigits
twoFactorTotpPeriod
twoFactorTotpValidationWindow
twoFactorTotpIssuer
twoFactorTotpMaxAttempts
Valeurs par défaut utilisées par l'implémentation TOTP :
Secret : 20 octets
Digits : 6
Period : 30 secondes
Window : 1 période
Issuer : Silverpeas
Le nom de l'application utilisé dans le QR Code est donc configurable via :
twoFactorTotpIssuer
Mis à jour par Sebastien Vuillet il y a environ 2 mois
· Edité
Résumé
La fonctionnalité fournit désormais un 2FA natif intégré au mécanisme d'authentification Silverpeas, sans dépendance à un fournisseur d'identité externe.
Elle couvre le cycle complet :
                    ┌──────────────┐
                    │ Paramètres   │
                    │ du profil    │
                    └──────┬───────┘
                           │
                       Activation
                           │
                           ▼
                    ┌──────────────┐
                    │ Secret TOTP  │
                    │ + QR Code    │
                    └──────┬───────┘
                           │
                       Enrôlement
                           │
                           ▼
                    ┌──────────────┐
                    │ 2FA activé   │
                    └──────┬───────┘
                           │
                    Login + mot de passe
                           │
                           ▼
                    ┌──────────────┐
                    │ Saisie TOTP  │
                    └──────┬───────┘
                           │
                 ┌─────────┴─────────┐
                 │                   │
              TOTP OK          Code récupération
                 │                   │
                 └─────────┬─────────┘
                           │
                           ▼
                    ┌──────────────┐
                    │ Connexion    │
                    │ Silverpeas   │
                    └──────────────┘
Mis à jour par Sebastien Vuillet il y a environ 2 mois
- Statut changé de In progress... à Resolved
- % réalisé changé de 50 à 100
PR sur master : https://github.com/Silverpeas/Silverpeas-Core/pull/1468
Mis à jour par Sebastien Vuillet il y a environ 2 mois
- Version cible changé de 186 à Version 6.5
Mis à jour par Sebastien Vuillet il y a environ 2 mois
- Fichier activer.png activer.png ajouté
- Fichier saisie code recuperation.png saisie code recuperation.png ajouté
- Fichier saisie code.png saisie code.png ajouté
- Fichier génération code recupération.png génération code recupération.png ajouté
- Fichier enrolement effectue.png enrolement effectue.png ajouté
- Fichier enrolement.png enrolement.png ajouté
Mis à jour par Sebastien Vuillet il y a environ 2 mois
· Edité
Après discussion, il faut pouvoir rendre l’enrôlement obligatoire pour les utilisateurs avec connexion.
Mis à jour par Sebastien Vuillet il y a environ 2 mois
· Edité
Si twoFactorTotpMandatory = false fonctionnement inchangé
Si twoFactorTotpMandatory = true
Mis à jour par Sebastien Vuillet il y a environ 2 mois
· Edité
- Statut changé de Resolved à In progress...
La possibilité pour les administrateurs de réinitialisé la double authentification d'un utilisateur a été ajouté. Cela permet de forcer le ré-enrôlement de l'utilisateur via le menu QVF sur la fiche de l'utilisateur dans la console d'administration.
Mis à jour par Sebastien Vuillet il y a environ 2 mois
· Edité
Ajour de la fonctionnalité Trusted Device
La fonctionnalité Trusted Device permet à un utilisateur ayant activé la double authentification TOTP de ne pas avoir à saisir son code TOTP à chaque connexion depuis un appareil déclaré comme fiable.
Configuration
La fonctionnalité est désactivée par défaut.
Deux paramètres permettent de la configurer :
twoFactorTrustedDeviceEnabled = false
twoFactorTrustedDeviceLifetime = 2592000
twoFactorTrustedDeviceEnabled : active ou désactive la fonctionnalité.
twoFactorTrustedDeviceLifetime : durée de validité d'un appareil de confiance, en secondes. La valeur par défaut correspond à 30 jours.
Mis à jour par Sebastien Vuillet il y a environ 2 mois
· Edité
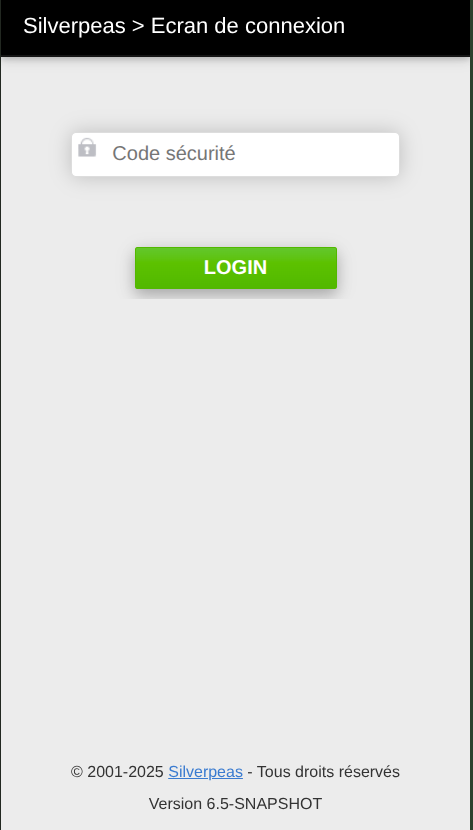
Silverpeas mobile supporte désormais le TOTP avec ou sans le Trusted device, en plus de l'authentification biométrique.
Ce mécanisme remplace l'ancien : https://tracker.silverpeas.org/issues/14066
Mis à jour par Sebastien Vuillet il y a environ 2 mois
- Fichier Truted devices feature.png Truted devices feature.png ajouté
Mis à jour par Sebastien Vuillet il y a environ 2 mois
- Fichier code_totp_mobile.png code_totp_mobile.png ajouté
Mis à jour par Sebastien Vuillet il y a environ 2 mois
· Edité
Le fonctionnement du 2FA a été valider avec un compte LDAP tant sur desktop que sur mobile
Mis à jour par Sebastien Vuillet il y a environ 2 mois
· Edité
- % réalisé changé de 100 à 90
L'accès anonyme est géré dans ce cas particulier l'authentification 2FA n'est pas demandé (juste pour le compte guest).
Mis à jour par Sebastien Vuillet il y a environ 2 mois
· Edité
L'authentification 2FA fonctionne avec la SSO SAML, l’enrôlement et le code sont bien demandés après l'authentification SAML.
Testé sur desktop et mobile
Mis à jour par Sebastien Vuillet il y a environ 2 mois
· Edité
Sur mobile l’enrôlement est géré ainsi que les codes de récupération.
Mis à jour par Sebastien Vuillet il y a environ un mois
· Edité
L'authentification 2FA fonctionne avec la SSO Kerberos, l’enrôlement et le code sont bien demandés après l'authentification Kerberos.
Testé sur desktop, car spmobile ne supporte pas le sso kerberos.
Mis à jour par Sebastien Vuillet il y a environ un mois
- Statut changé de In progress... à Resolved
- % réalisé changé de 90 à 100
 Mis à jour par Miguel Moquillon il y a 23 jours
- Fichier Erreur_2FA_encrypted_key_missing.png Erreur_2FA_encrypted_key_missing.png ajouté
- Statut changé de Resolved à Integration in progress...
Sebastien, si aucune clé de chiffrement n'a été passée, lorsqu'un utilisateur souhaite activer le 2FA,il reçoit une erreur avec un message bien explicite. Ceci est ok. Sauf que l'exception est propagée jusqu'à lui, accessible via la bouton "Détails" :
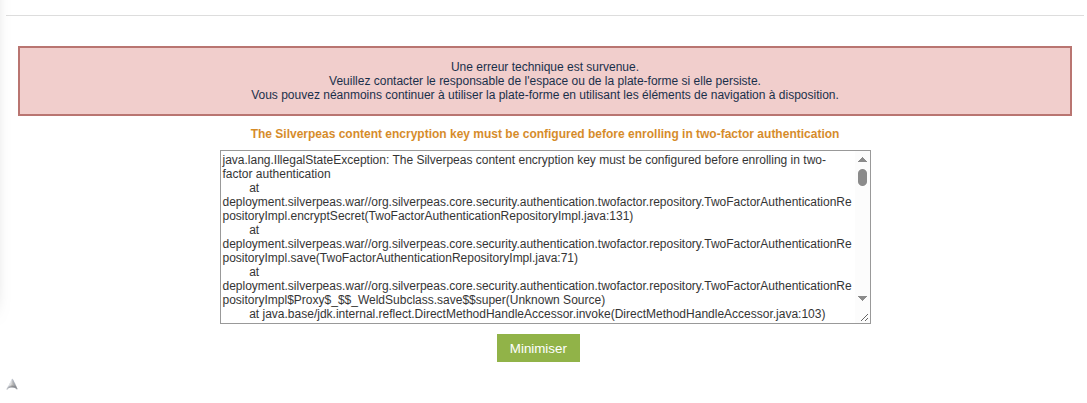
De plus, les logs sont pollués avec la trace de l'exception alors que cette erreur est fonctionnellement normale. Aussi, il faudrait capturer l'exception puis, côté logs écrire juste un WARNING avec la raison de l'erreur (pas la trace), et côté IHM ne sortir que le message explicite : "The Silverpeas content encryption key must be configured before enrolling in two-factor authentication" ; pour ce dernier cas, utiliser le mécanisme du WebMessager.
Mis à jour par Miguel Moquillon il y a 23 jours
Avant intégration, il faudrait qu'Aurore fasse une passe sur le rendu. En effet, il y des trucs pas ouf comme par exemple des boutons qui colle avec le texte au-dessus
Mis à jour par Miguel Moquillon il y a 23 jours
- contexte : après activation du 2FA, des utilisateurs l'ont utilisés. A un moment, le 2FA est globalement désactivé (via properties/org/silverpeas/authentication/settings/authenticationSettings.properties)
- Attendu : les utilisateurs qui ont activé le 2FA peuvent se connecter sans 2FA
- Observé : les utilisateurs qui ont activé le 2FA doivent renseigner le code 2FA.
Il faudrait donc prendre en compte le paramètre d'activation/désactivation globale du mécanisme 2FA dans Silverpeas.
Mis à jour par Miguel Moquillon il y a 23 jours
Autre bogue :
- Contexte : la clé de chiffrement a été supprimée (ou n'est plus accessible)
- Attendu : le 2FA est désactivé automatiquement
- Observé : erreur 500. Plus personne ne peut se connecter
Il faudrait donc ici prendre en compte l'accessibilité de la clé de chiffrement.
Mis à jour par Sebastien Vuillet il y a 23 jours
Miguel Moquillon a écrit (#note-32):
Avant intégration, il faudrait qu'Aurore fasse une passe sur le rendu. En effet, il y des trucs pas ouf comme par exemple des boutons qui colle avec le texte au-dessus
c’est corrigé sur la PR. Lors de l’activation du 2FA depuis le profil, l’absence de clé est désormais capturée : le message explicite est affiché via WebMessager, sans page technique ni bouton « Détails ». Les logs contiennent uniquement un WARNING avec la raison, sans trace d’exception.
La génération automatique de la clé reste désactivée. Des tests couvrent ce comportement et vérifient que les véritables erreurs de chiffrement restent traitées comme des erreurs techniques.
Oui il faudra faire une passe graphique avec Aurore
Mis à jour par Sebastien Vuillet il y a 23 jours
Miguel Moquillon a écrit (#note-33):
Autre retour :
- contexte : après activation du 2FA, des utilisateurs l'ont utilisés. A un moment, le 2FA est globalement désactivé (via properties/org/silverpeas/authentication/settings/authenticationSettings.properties)
- Attendu : les utilisateurs qui ont activé le 2FA peuvent se connecter sans 2FA
- Observé : les utilisateurs qui ont activé le 2FA doivent renseigner le code 2FA.
Il faudrait donc prendre en compte le paramètre d'activation/désactivation globale du mécanisme 2FA dans Silverpeas.
J’ai vérifié les parcours de connexion par mot de passe et par authentification distante : la désactivation globale permet bien la connexion sans 2FA pour un utilisateur déjà enrôlé. Deux tests de régression le confirment.
La configuration étant mise en cache jusqu’à 4 heures par défaut, peux-tu confirmer si le problème persiste après redémarrage de Silverpeas avec twoFactorTotpEnabled=false ?
Mis à jour par Sebastien Vuillet il y a 23 jours
Miguel Moquillon a écrit (#note-34):
Autre bogue :
- Contexte : la clé de chiffrement a été supprimée (ou n'est plus accessible)
- Attendu : le 2FA est désactivé automatiquement
- Observé : erreur 500. Plus personne ne peut se connecter
Il faudrait donc ici prendre en compte l'accessibilité de la clé de chiffrement.
c’est corrigé : lorsque la clé est absente ou inaccessible, le 2FA est temporairement suspendu et la connexion reste possible après vérification du mot de passe.
Les enrôlements sont conservés : le 2FA reprend lorsque la même clé redevient accessible. Aucune clé n’est générée automatiquement. L’indisponibilité est journalisée en WARNING, sans trace d’exception. Les tests couvrent la perte de clé et sa restauration.
Mis à jour par Miguel Moquillon il y a 20 jours
- Si le TOTP est activé et qu'il n'y a pas encore de clé de chiffrement dans Silverpeas, l'utilisateur, à l'activation de son 2FA, reçoit bien un message d'erreur mais ce dernier est en anglais par défaut et ne tient pas compte de la langue de l'utilisateur. De plus, il faudrait ajouter dans le message que l'utilisateur contacte un administrateur au sujet du problème.
- Le TOTP est activé et l'utilisateur a activé le 2FA sur son compte dans Silverpeas. Lorsqu'il se connecte, il arrive comme attendu sur la page du 2FA. Pourtant, un message d'erreur dans les logs est écrit alors qu'il n'y a pas d'erreur (fonctionnement normal) ; il faudrait donc revoir le le niveau de journalisation (INFO par exemple), le message et le code :
SEVERE [silverpeas.core.security.authentication] (default task-24) Authentication error (Error_TwoFactorRequired) with login 'miguel' and domain id '0'
- Dans le cas où la clé de chiffrement est perdue ou mise à jour, l'enregistrement TOTP des utilisateurs n'est pas remis à zéro et par conséquent il leur est impossible de se connecter avec leur code TOTP (puisque ce dernier n'est plus valide). Par contre, ils peuvent heureusement encore se connecter avec leur code de récupération. Il faudrait, lorsque la clé a été mise à jour ou perdue, remettre à zéro le 2FA des utilisateurs. Le plus serait aussi de notifier les utilisateurs qui avaient activé le 2FA d'un changement de clé de chiffrement (du genre "Suite à un changement de la clé de chiffrement dans Silverpeas, le 2FA a été désactivé. Veuillez reparamétrer celui-ci dans votre page de profil"). Attention à ne pas remettre à zéro le 2FA des utilisateurs suite à une désactivation globale du 2FA avec le paramètre
twoFactorTotpEnableddans le fichier de configuration properties/org/silverpeas/authentication/settings/authenticationSettings.properties (ce qui n'est heureusement actuellement pas le cas).
Mis à jour par Sebastien Vuillet il y a 20 jours
Les trois retours sont corrigés :
- Le message de clé manquante respecte la langue de l’utilisateur et lui demande de contacter un administrateur.
- La demande normale du second facteur est journalisée en INFO.
- La perte ou le changement de clé remet à zéro les enrôlements concernés, les codes de récupération et les appareils de confiance. Les utilisateurs précédemment enrôlés sont notifiés dans leur langue pour reconfigurer leur 2FA.
Une simple désactivation via twoFactorTotpEnabled conserve bien les enrôlements. Une rotation de clé échouée ne déclenche pas non plus de remise à zéro.
- Le message de clé manquante respecte la langue de l’utilisateur et lui demande de contacter un administrateur.
- La demande normale du second facteur est journalisée en INFO.
- La perte ou le changement de clé remet à zéro les enrôlements concernés, les codes de récupération et les appareils de confiance. Les utilisateurs précédemment enrôlés sont notifiés dans leur langue pour reconfigurer leur 2FA.
Une simple désactivation via twoFactorTotpEnabled conserve bien les enrôlements. Une rotation de clé échouée ne déclenche pas non plus de remise à zéro.
Mis à jour par Miguel Moquillon il y a 19 jours
Lorsqu'un administrateur change de clé de chiffrement, la remise à zéro du 2FA est bien faite pour chaque utilisateur l'utilisant, mais la notification échoue avec l'erreur suivante :
UNA016102: The transaction is not active! Uid is 0:ffffac120004:-7b7d86e3:6ae9e595:3e
    at org.jboss.jts//com.arjuna.ats.internal.jta.transaction.arjunacore.TransactionImple.setRollbackOnly(TransactionImple.java:313)
    at org.jboss.jts//com.arjuna.ats.internal.jta.transaction.arjunacore.TransactionImple.setRollbackOnly(TransactionImple.java:286)
    at org.wildfly.transaction.client@3.0.5.Final//org.wildfly.transaction.client.LocalTransaction.setRollbackOnly(LocalTransaction.java:160)
    at org.jboss.jts//com.arjuna.ats.jta.cdi.TransactionHandler.handleExceptionNoThrow(TransactionHandler.java:43)
    at org.jboss.jts//com.arjuna.ats.jta.cdi.transactional.TransactionalInterceptorBase.handleException(TransactionalInterceptorBase.java:223)
    at org.jboss.jts//com.arjuna.ats.jta.cdi.transactional.TransactionalInterceptorBase.invokeInCallerTx(TransactionalInterceptorBase.java:206)
    at org.jboss.jts//com.arjuna.ats.jta.cdi.transactional.TransactionalInterceptorSupports.doIntercept(TransactionalInterceptorSupports.java:39)
    at org.jboss.jts//com.arjuna.ats.jta.cdi.transactional.TransactionalInterceptorBase.intercept(TransactionalInterceptorBase.java:74)
    at org.jboss.jts//com.arjuna.ats.jta.cdi.transactional.TransactionalInterceptorSupports.intercept(TransactionalInterceptorSupports.java:31)
    at java.base/jdk.internal.reflect.DirectMethodHandleAccessor.invoke(DirectMethodHandleAccessor.java:103)
    at java.base/java.lang.reflect.Method.invoke(Method.java:580)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.interceptor.reader.SimpleInterceptorInvocation$SimpleMethodInvocation.invoke(SimpleInterceptorInvocation.java:75)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.interceptor.proxy.InterceptorMethodHandler.executeAroundInvoke(InterceptorMethodHandler.java:90)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.interceptor.proxy.InterceptorMethodHandler.executeInterception(InterceptorMethodHandler.java:73)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.interceptor.proxy.InterceptorMethodHandler.invoke(InterceptorMethodHandler.java:56)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.bean.proxy.CombinedInterceptorAndDecoratorStackMethodHandler.invoke(CombinedInterceptorAndDecoratorStackMethodHandler.java:80)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.bean.proxy.CombinedInterceptorAndDecoratorStackMethodHandler.invoke(CombinedInterceptorAndDecoratorStackMethodHandler.java:68)
    at deployment.silverpeas.war//org.silverpeas.core.personalization.service.DefaultPersonalizationService$Proxy$_$$_WeldSubclass.getUserSettings(Unknown Source)
    at deployment.silverpeas.war//org.silverpeas.core.personalization.service.DefaultPersonalizationService$Proxy$_$$_WeldClientProxy.getUserSettings(Unknown Source)
    at deployment.silverpeas.war//org.silverpeas.core.admin.user.model.UserDetail.getUserPreferences(UserDetail.java:755)
    at deployment.silverpeas.war//org.silverpeas.core.notification.user.client.NotificationSender.lambda$notifyUser$0(NotificationSender.java:105)
    at java.base/java.util.stream.ForEachOps$ForEachOp$OfRef.accept(ForEachOps.java:184)
    at java.base/java.util.stream.ReferencePipeline$3$1.accept(ReferencePipeline.java:197)
    at java.base/java.util.HashMap$KeySpliterator.forEachRemaining(HashMap.java:1715)
    at java.base/java.util.stream.AbstractPipeline.copyInto(AbstractPipeline.java:509)
    at java.base/java.util.stream.AbstractPipeline.wrapAndCopyInto(AbstractPipeline.java:499)
    at java.base/java.util.stream.ForEachOps$ForEachOp.evaluateSequential(ForEachOps.java:151)
    at java.base/java.util.stream.ForEachOps$ForEachOp$OfRef.evaluateSequential(ForEachOps.java:174)
    at java.base/java.util.stream.AbstractPipeline.evaluate(AbstractPipeline.java:234)
    at java.base/java.util.stream.ReferencePipeline.forEach(ReferencePipeline.java:596)
    at deployment.silverpeas.war//org.silverpeas.core.notification.user.client.NotificationSender.notifyUser(NotificationSender.java:104)
    at deployment.silverpeas.war//org.silverpeas.core.notification.user.client.NotificationSender.notifyUser(NotificationSender.java:76)
    at deployment.silverpeas.war//org.silverpeas.core.notification.user.DefaultUserNotification.send(DefaultUserNotification.java:81)
    at deployment.silverpeas.war//org.silverpeas.core.notification.user.DefaultUserNotification.send(DefaultUserNotification.java:69)
    at deployment.silverpeas.war//org.silverpeas.core.notification.user.builder.helper.UserNotificationManager.buildAndSend(UserNotificationManager.java:41)
    at deployment.silverpeas.war//org.silverpeas.core.notification.user.builder.helper.UserNotificationHelper.buildAndSend(UserNotificationHelper.java:46)
    at deployment.silverpeas.war//org.silverpeas.core.security.authentication.twofactor.TwoFactorKeyResetNotifier.notifyUsers(TwoFactorKeyResetNotifier.java:41)
    at java.base/jdk.internal.reflect.DirectMethodHandleAccessor.invoke(DirectMethodHandleAccessor.java:103)
    at java.base/java.lang.reflect.Method.invoke(Method.java:580)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.injection.StaticMethodInjectionPoint.invoke(StaticMethodInjectionPoint.java:99)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.injection.StaticMethodInjectionPoint.invoke(StaticMethodInjectionPoint.java:88)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.injection.MethodInvocationStrategy$SimpleMethodInvocationStrategy.invoke(MethodInvocationStrategy.java:178)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.event.ObserverMethodImpl.sendEvent(ObserverMethodImpl.java:350)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.event.ObserverMethodImpl.sendEvent(ObserverMethodImpl.java:328)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.event.ObserverMethodImpl.notify(ObserverMethodImpl.java:298)
    at jakarta.enterprise.api//jakarta.enterprise.inject.spi.ObserverMethod.notify(ObserverMethod.java:142)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.util.Observers.notify(Observers.java:176)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.module.jta.DeferredEventNotification$1.execute(DeferredEventNotification.java:76)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.module.jta.DeferredEventNotification$RunInRequest.run(DeferredEventNotification.java:116)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.module.jta.DeferredEventNotification.run(DeferredEventNotification.java:82)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.module.jta.TransactionNotificationSynchronization.afterCompletion(TransactionNotificationSynchronization.java:48)
    at org.wildfly.transaction.client@3.0.5.Final//org.wildfly.transaction.client.AbstractTransaction.performConsumer(AbstractTransaction.java:223)
    at org.wildfly.transaction.client@3.0.5.Final//org.wildfly.transaction.client.AbstractTransaction$AssociatingSynchronization.afterCompletion(AbstractTransaction.java:306)
    at org.jboss.jts//com.arjuna.ats.internal.jta.resources.arjunacore.SynchronizationImple.afterCompletion(SynchronizationImple.java:72)
    at org.jboss.jts//com.arjuna.ats.arjuna.coordinator.TwoPhaseCoordinator.afterCompletion(TwoPhaseCoordinator.java:537)
    at org.jboss.jts//com.arjuna.ats.arjuna.coordinator.TwoPhaseCoordinator.end(TwoPhaseCoordinator.java:76)
    at org.jboss.jts//com.arjuna.ats.arjuna.AtomicAction.commit(AtomicAction.java:135)
    at org.jboss.jts//com.arjuna.ats.internal.jta.transaction.arjunacore.TransactionImple.commitAndDisassociate(TransactionImple.java:1315)
    at org.jboss.jts//com.arjuna.ats.internal.jta.transaction.arjunacore.BaseTransaction.commit(BaseTransaction.java:104)
    at org.jboss.jts.integration@7.3.3.Final//com.arjuna.ats.jbossatx.BaseTransactionManagerDelegate.commit(BaseTransactionManagerDelegate.java:80)
    at org.wildfly.transaction.client@3.0.5.Final//org.wildfly.transaction.client.LocalTransaction.commitAndDissociate(LocalTransaction.java:78)
    at org.wildfly.transaction.client@3.0.5.Final//org.wildfly.transaction.client.ContextTransactionManager.commit(ContextTransactionManager.java:71)
    at org.jboss.jts//com.arjuna.ats.jta.cdi.DelegatingTransactionManager.commit(DelegatingTransactionManager.java:110)
    at org.jboss.jts//com.arjuna.ats.jta.cdi.NarayanaTransactionManager.commit(NarayanaTransactionManager.java:319)
    at java.base/jdk.internal.reflect.DirectMethodHandleAccessor.invoke(DirectMethodHandleAccessor.java:103)
    at java.base/java.lang.reflect.Method.invoke(Method.java:580)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.bean.proxy.AbstractBeanInstance.invoke(AbstractBeanInstance.java:38)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.bean.proxy.ProxyMethodHandler.invoke(ProxyMethodHandler.java:109)
    at org.jboss.jts//com.arjuna.ats.jta.cdi.TransactionManager$Serializable$480477149$Proxy$_$$_WeldClientProxy.commit(Unknown Source)
    at org.jboss.jts//com.arjuna.ats.jta.cdi.TransactionHandler.endTransaction(TransactionHandler.java:67)
    at org.jboss.jts//com.arjuna.ats.jta.cdi.transactional.TransactionalInterceptorBase.invokeInOurTx(TransactionalInterceptorBase.java:192)
    at org.jboss.jts//com.arjuna.ats.jta.cdi.transactional.TransactionalInterceptorBase.invokeInOurTx(TransactionalInterceptorBase.java:169)
    at org.jboss.jts//com.arjuna.ats.jta.cdi.transactional.TransactionalInterceptorRequiresNew.doIntercept(TransactionalInterceptorRequiresNew.java:40)
    at org.jboss.jts//com.arjuna.ats.jta.cdi.transactional.TransactionalInterceptorBase.intercept(TransactionalInterceptorBase.java:74)
    at org.jboss.jts//com.arjuna.ats.jta.cdi.transactional.TransactionalInterceptorRequiresNew.intercept(TransactionalInterceptorRequiresNew.java:31)
    at java.base/jdk.internal.reflect.DirectMethodHandleAccessor.invoke(DirectMethodHandleAccessor.java:103)
    at java.base/java.lang.reflect.Method.invoke(Method.java:580)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.interceptor.reader.SimpleInterceptorInvocation$SimpleMethodInvocation.invoke(SimpleInterceptorInvocation.java:75)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.interceptor.proxy.InterceptorMethodHandler.executeAroundInvoke(InterceptorMethodHandler.java:90)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.interceptor.proxy.InterceptorMethodHandler.executeInterception(InterceptorMethodHandler.java:73)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.interceptor.proxy.InterceptorMethodHandler.invoke(InterceptorMethodHandler.java:56)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.bean.proxy.CombinedInterceptorAndDecoratorStackMethodHandler.invoke(CombinedInterceptorAndDecoratorStackMethodHandler.java:80)
    at org.jboss.weld.core@5.1.6.Final//org.jboss.weld.bean.proxy.CombinedInterceptorAndDecoratorStackMethodHandler.invoke(CombinedInterceptorAndDecoratorStackMethodHandler.java:68)
    at deployment.silverpeas.war//org.silverpeas.core.security.authentication.twofactor.repository.TwoFactorSecretRepository$Proxy$_$$_WeldSubclass.resetAll(Unknown Source)
    at deployment.silverpeas.war//org.silverpeas.core.security.authentication.AuthenticationService.isTwoFactorEnabled(AuthenticationService.java:432)
    at deployment.silverpeas.war//org.silverpeas.core.security.authentication.AuthenticationService.authenticateByLoginAndPasswordAndDomain(AuthenticationService.java:282)
    at deployment.silverpeas.war//org.silverpeas.core.security.authentication.AuthenticationService.checkAuthentication(AuthenticationService.java:245)
    at deployment.silverpeas.war//org.silverpeas.core.security.authentication.AuthenticationService.authenticate(AuthenticationService.java:174)
    at deployment.silverpeas.war//org.silverpeas.core.security.authentication.AuthenticationService$Proxy$_$$_WeldClientProxy.authenticate(Unknown Source)
    at deployment.silverpeas.war//org.silverpeas.core.web.authentication.AuthenticationServlet.authenticate(AuthenticationServlet.java:592)
    at deployment.silverpeas.war//org.silverpeas.core.web.authentication.AuthenticationServlet.doPost(AuthenticationServlet.java:161)
    at jakarta.servlet.api@6.0.0//jakarta.servlet.http.HttpServlet.service(HttpServlet.java:547)
    at deployment.silverpeas.war//org.silverpeas.core.web.mvc.webcomponent.SilverpeasHttpServlet.service(SilverpeasHttpServlet.java:58)
    at jakarta.servlet.api@6.0.0//jakarta.servlet.http.HttpServlet.service(HttpServlet.java:614)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.ServletHandler.handleRequest(ServletHandler.java:74)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.FilterHandler$FilterChainImpl.doFilter(FilterHandler.java:129)
    at io.undertow.websocket@2.3.23.Final//io.undertow.websockets.jsr.JsrWebSocketFilter.doFilter(JsrWebSocketFilter.java:172)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.core.ManagedFilter.doFilter(ManagedFilter.java:67)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.FilterHandler$FilterChainImpl.doFilter(FilterHandler.java:131)
    at deployment.silverpeas.war//org.silverpeas.looks.aurora.matomo.MatomoInjectionFilter.doFilter(MatomoInjectionFilter.java:69)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.core.ManagedFilter.doFilter(ManagedFilter.java:67)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.FilterHandler$FilterChainImpl.doFilter(FilterHandler.java:131)
    at deployment.silverpeas.war//org.silverpeas.components.whitepages.filters.ComponentRequestRouterFilter.doFilter(ComponentRequestRouterFilter.java:70)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.core.ManagedFilter.doFilter(ManagedFilter.java:67)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.FilterHandler$FilterChainImpl.doFilter(FilterHandler.java:131)
    at deployment.silverpeas.war//org.silverpeas.core.web.filter.MassiveWebSecurityFilter.doFilter(MassiveWebSecurityFilter.java:155)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.core.ManagedFilter.doFilter(ManagedFilter.java:67)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.FilterHandler$FilterChainImpl.doFilter(FilterHandler.java:131)
    at deployment.silverpeas.war//org.silverpeas.core.web.filter.WebCORSFilter.doFilter(WebCORSFilter.java:76)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.core.ManagedFilter.doFilter(ManagedFilter.java:67)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.FilterHandler$FilterChainImpl.doFilter(FilterHandler.java:131)
    at deployment.silverpeas.war//org.silverpeas.web.filter.InternetExplorerAntiCompatibilityFilter.doFilter(InternetExplorerAntiCompatibilityFilter.java:42)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.core.ManagedFilter.doFilter(ManagedFilter.java:67)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.FilterHandler$FilterChainImpl.doFilter(FilterHandler.java:131)
    at deployment.silverpeas.war//org.silverpeas.web.token.SessionSynchronizerTokenValidator.doFilter(SessionSynchronizerTokenValidator.java:96)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.core.ManagedFilter.doFilter(ManagedFilter.java:67)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.FilterHandler$FilterChainImpl.doFilter(FilterHandler.java:131)
    at deployment.silverpeas.war//org.silverpeas.core.web.filter.MessageFilter.doFilter(MessageFilter.java:67)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.core.ManagedFilter.doFilter(ManagedFilter.java:67)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.FilterHandler$FilterChainImpl.doFilter(FilterHandler.java:131)
    at deployment.silverpeas.war//org.silverpeas.web.filter.SilverpeasExceptionLoggingFilter.doFilter(SilverpeasExceptionLoggingFilter.java:49)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.core.ManagedFilter.doFilter(ManagedFilter.java:67)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.FilterHandler$FilterChainImpl.doFilter(FilterHandler.java:131)
    at deployment.silverpeas.war//org.silverpeas.web.filter.ResourceCacheFilter.doFilter(ResourceCacheFilter.java:55)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.core.ManagedFilter.doFilter(ManagedFilter.java:67)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.FilterHandler$FilterChainImpl.doFilter(FilterHandler.java:131)
    at deployment.silverpeas.war//org.silverpeas.web.filter.HttpServletRequestDecoration.doFilter(HttpServletRequestDecoration.java:59)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.core.ManagedFilter.doFilter(ManagedFilter.java:67)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.FilterHandler$FilterChainImpl.doFilter(FilterHandler.java:131)
    at deployment.silverpeas.war//org.silverpeas.web.filter.CharsetFilter.doFilter(CharsetFilter.java:73)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.core.ManagedFilter.doFilter(ManagedFilter.java:67)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.FilterHandler$FilterChainImpl.doFilter(FilterHandler.java:131)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.FilterHandler.handleRequest(FilterHandler.java:84)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.security.ServletSecurityRoleHandler.handleRequest(ServletSecurityRoleHandler.java:62)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.ServletChain$1.handleRequest(ServletChain.java:68)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.ServletDispatchingHandler.handleRequest(ServletDispatchingHandler.java:36)
    at org.wildfly.security.elytron-web.undertow-server@4.1.2.Final//org.wildfly.elytron.web.undertow.server.ElytronRunAsHandler.lambda$handleRequest$1(ElytronRunAsHandler.java:68)
    at org.wildfly.security.elytron-base@2.8.2.Final//org.wildfly.security.auth.server.FlexibleIdentityAssociation.runAsFunctionEx(FlexibleIdentityAssociation.java:103)
    at org.wildfly.security.elytron-base@2.8.2.Final//org.wildfly.security.auth.server.Scoped.runAsFunctionEx(Scoped.java:161)
    at org.wildfly.security.elytron-base@2.8.2.Final//org.wildfly.security.auth.server.Scoped.runAs(Scoped.java:73)
    at org.wildfly.security.elytron-web.undertow-server@4.1.2.Final//org.wildfly.elytron.web.undertow.server.ElytronRunAsHandler.handleRequest(ElytronRunAsHandler.java:67)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.RedirectDirHandler.handleRequest(RedirectDirHandler.java:68)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.security.SSLInformationAssociationHandler.handleRequest(SSLInformationAssociationHandler.java:117)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.security.ServletAuthenticationCallHandler.handleRequest(ServletAuthenticationCallHandler.java:57)
    at io.undertow.core@2.3.23.Final//io.undertow.server.handlers.PredicateHandler.handleRequest(PredicateHandler.java:43)
    at io.undertow.core@2.3.23.Final//io.undertow.security.handlers.AuthenticationConstraintHandler.handleRequest(AuthenticationConstraintHandler.java:53)
    at io.undertow.core@2.3.23.Final//io.undertow.security.handlers.AbstractConfidentialityHandler.handleRequest(AbstractConfidentialityHandler.java:46)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.security.ServletConfidentialityConstraintHandler.handleRequest(ServletConfidentialityConstraintHandler.java:64)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.security.ServletSecurityConstraintHandler.handleRequest(ServletSecurityConstraintHandler.java:60)
    at io.undertow.core@2.3.23.Final//io.undertow.security.handlers.AbstractSecurityContextAssociationHandler.handleRequest(AbstractSecurityContextAssociationHandler.java:43)
    at org.wildfly.security.elytron-web.undertow-server-servlet@4.1.2.Final//org.wildfly.elytron.web.undertow.server.servlet.CleanUpHandler.handleRequest(CleanUpHandler.java:38)
    at io.undertow.core@2.3.23.Final//io.undertow.server.handlers.PredicateHandler.handleRequest(PredicateHandler.java:43)
    at org.wildfly.extension.undertow@39.0.1.Final//org.wildfly.extension.undertow.deployment.ControlPointDeploymentInfoConfigurator$ControlPointRequestAttributeHandler.handleRequest(ControlPointDeploymentInfoConfigurator.java:175)
    at org.wildfly.extension.undertow@39.0.1.Final//org.wildfly.extension.undertow.security.jacc.JACCContextIdHandler.handleRequest(JACCContextIdHandler.java:44)
    at io.undertow.core@2.3.23.Final//io.undertow.server.handlers.PredicateHandler.handleRequest(PredicateHandler.java:43)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.SendErrorPageHandler.handleRequest(SendErrorPageHandler.java:52)
    at io.undertow.core@2.3.23.Final//io.undertow.server.handlers.PredicateHandler.handleRequest(PredicateHandler.java:43)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.ServletInitialHandler.handleFirstRequest(ServletInitialHandler.java:271)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.ServletInitialHandler$1.call(ServletInitialHandler.java:130)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.ServletInitialHandler$1.call(ServletInitialHandler.java:127)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.core.ServletRequestContextThreadSetupAction$1.call(ServletRequestContextThreadSetupAction.java:48)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.core.ContextClassLoaderSetupAction$1.call(ContextClassLoaderSetupAction.java:43)
    at org.wildfly.extension.undertow@39.0.1.Final//org.wildfly.extension.undertow.deployment.ControlPointDeploymentInfoConfigurator$1.call(ControlPointDeploymentInfoConfigurator.java:100)
    at org.wildfly.extension.undertow@39.0.1.Final//org.wildfly.extension.undertow.deployment.UndertowDeploymentInfoService$UndertowThreadSetupAction.lambda$create$0(UndertowDeploymentInfoService.java:1431)
    at org.wildfly.extension.undertow@39.0.1.Final//org.wildfly.extension.undertow.deployment.UndertowDeploymentInfoService$UndertowThreadSetupAction.lambda$create$0(UndertowDeploymentInfoService.java:1431)
    at org.wildfly.extension.undertow@39.0.1.Final//org.wildfly.extension.undertow.deployment.UndertowDeploymentInfoService$UndertowThreadSetupAction.lambda$create$0(UndertowDeploymentInfoService.java:1431)
    at org.wildfly.extension.undertow@39.0.1.Final//org.wildfly.extension.undertow.deployment.UndertowDeploymentInfoService$UndertowThreadSetupAction.lambda$create$0(UndertowDeploymentInfoService.java:1431)
    at org.wildfly.extension.undertow@39.0.1.Final//org.wildfly.extension.undertow.deployment.UndertowDeploymentInfoService$UndertowThreadSetupAction.lambda$create$0(UndertowDeploymentInfoService.java:1431)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.ServletInitialHandler.dispatchRequest(ServletInitialHandler.java:251)
    at io.undertow.servlet@2.3.23.Final//io.undertow.servlet.handlers.ServletInitialHandler.lambda$new$1(ServletInitialHandler.java:99)
    at io.undertow.core@2.3.23.Final//io.undertow.server.Connectors.executeRootHandler(Connectors.java:418)
    at io.undertow.core@2.3.23.Final//io.undertow.server.HttpServerExchange$1.run(HttpServerExchange.java:938)
    at org.jboss.threads@3.9.2//org.jboss.threads.ContextHandler$1.runWith(ContextHandler.java:18)
    at org.jboss.threads@3.9.2//org.jboss.threads.EnhancedQueueExecutor$Task.doRunWith(EnhancedQueueExecutor.java:2651)
    at org.jboss.threads@3.9.2//org.jboss.threads.EnhancedQueueExecutor$Task.run(EnhancedQueueExecutor.java:2630)
    at org.jboss.threads@3.9.2//org.jboss.threads.EnhancedQueueExecutor.runThreadBody(EnhancedQueueExecutor.java:1622)
    at org.jboss.threads@3.9.2//org.jboss.threads.EnhancedQueueExecutor$ThreadBody.run(EnhancedQueueExecutor.java:1589)
    at org.jboss.xnio@3.8.16.Final//org.xnio.XnioWorker$WorkerThreadFactory$1$1.run(XnioWorker.java:1282)
    at java.base/java.lang.Thread.run(Thread.java:1583)
Mis à jour par Sebastien Vuillet il y a 19 jours
C’est corrigé : les notifications sont désormais envoyées dans une nouvelle transaction, après validation de la remise à zéro du 2FA. Elles ne sont pas envoyées si cette remise à zéro échoue.
Le correctif est disponible dans la PR #1468. Les tests passent, y compris les tests d’intégration sous WildFly 39 couvrant le commit et le rollback.
Mis à jour par Miguel Moquillon il y a 19 jours
Ok c'est validé. Reste maintenant la passe d'Aurore
 Mis à jour par Aurore Allibe il y a 13 jours
· Edité
- Fichier Capture d_écran 2026-11-09 151404.png Capture d_écran 2026-11-09 151404.png ajouté
- Fichier Capture d_écran 2026-11-09 151351.png Capture d_écran 2026-11-09 151351.png ajouté
- Fichier authenticationSettings.properties authenticationSettings.properties ajouté
Configuration
twoFactorTotpEnabled = true
Activation du module
(enable the native TOTP feature)
twoFactorTotpMandatory = true
Le rend obligatoire
(If true, users without a configured TOTP factor must enroll it during login.)
twoFactorTrustedDeviceEnabled = true
Autorise la définition d'appareil de confiance
(Enable trusted devices for two-factor authentication)
Une fois le module activé, il faut créer la clé de cryptage : Via url /silverpeas/admin/jsp/cipherkey.jsp
Retour Aurore
Emplacement dans l'espace Perso
Je ne comprends pas que ces infos "Authentification à deux facteurs" ne soient pas au même endroit que le mot de passe. C'est pour moi lié. Il y a t-il une raison ?
Mis à jour par Aurore Allibe il y a 13 jours
- Fichier qr-code-NOK (2).png qr-code-NOK (2).png ajouté
- Fichier qr-code-NOK (3).png qr-code-NOK (3).png ajouté
- Fichier qr-code-NOK (4).png qr-code-NOK (4).png ajouté
- Fichier qr-code-NOK (1).png qr-code-NOK (1).png ajouté
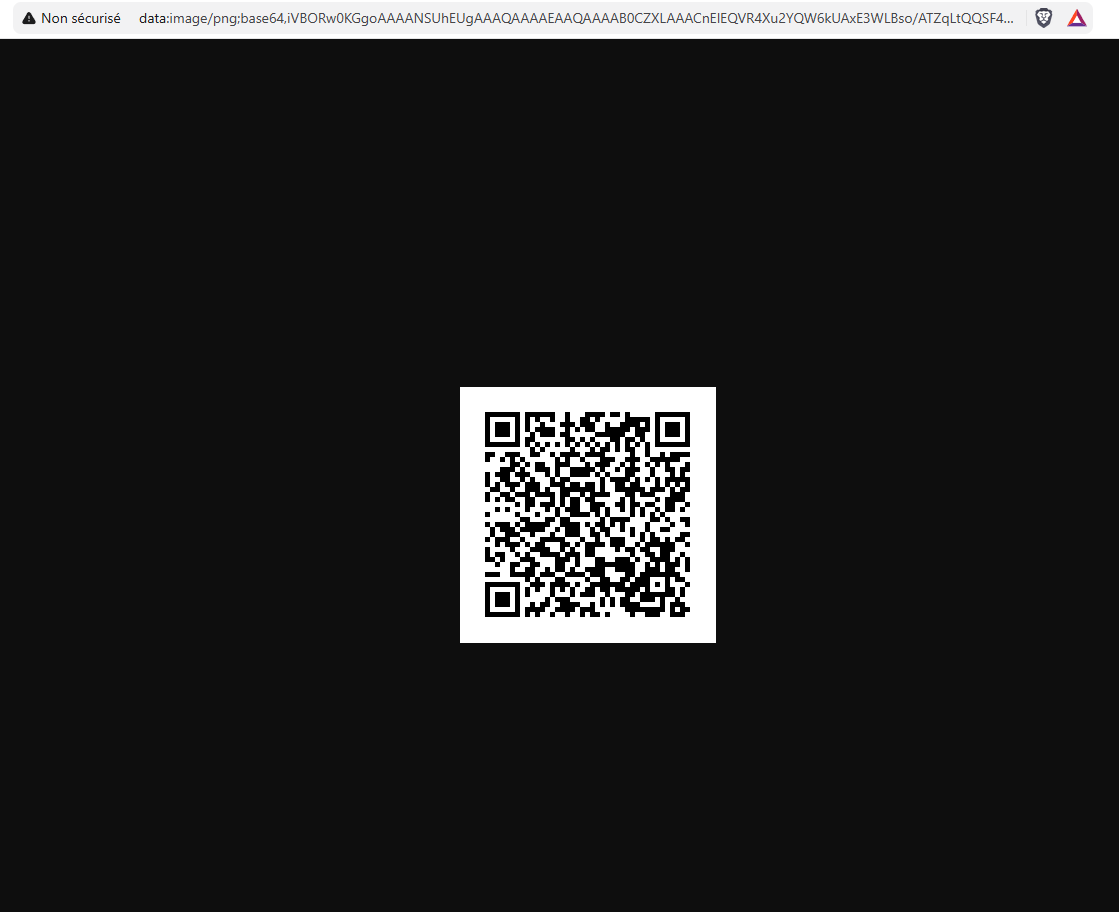
Problème rencontré
Alors, la toute première fois le QR Code s'est affiché. Mais depuis plus jamais dans cette fenêtre (c'est le processus quand le 2FA est obligatoire à la connexion)
Je n'ai pas de précision dans les erreurs...
Et si j'affiche l'image dans un nouvel onglet ça marche
NB : ce système de QR Code fonctionne bien, quand je suis en mode ou l'activation du 2FA se fait dans le profil de l'utilisateur....
Mis à jour par Aurore Allibe il y a 13 jours
- Fichier integration-twoFA-profil-rendu.png integration-twoFA-profil-rendu.png ajouté
- Fichier integration-twoFA-profil-code.png integration-twoFA-profil-code.png ajouté
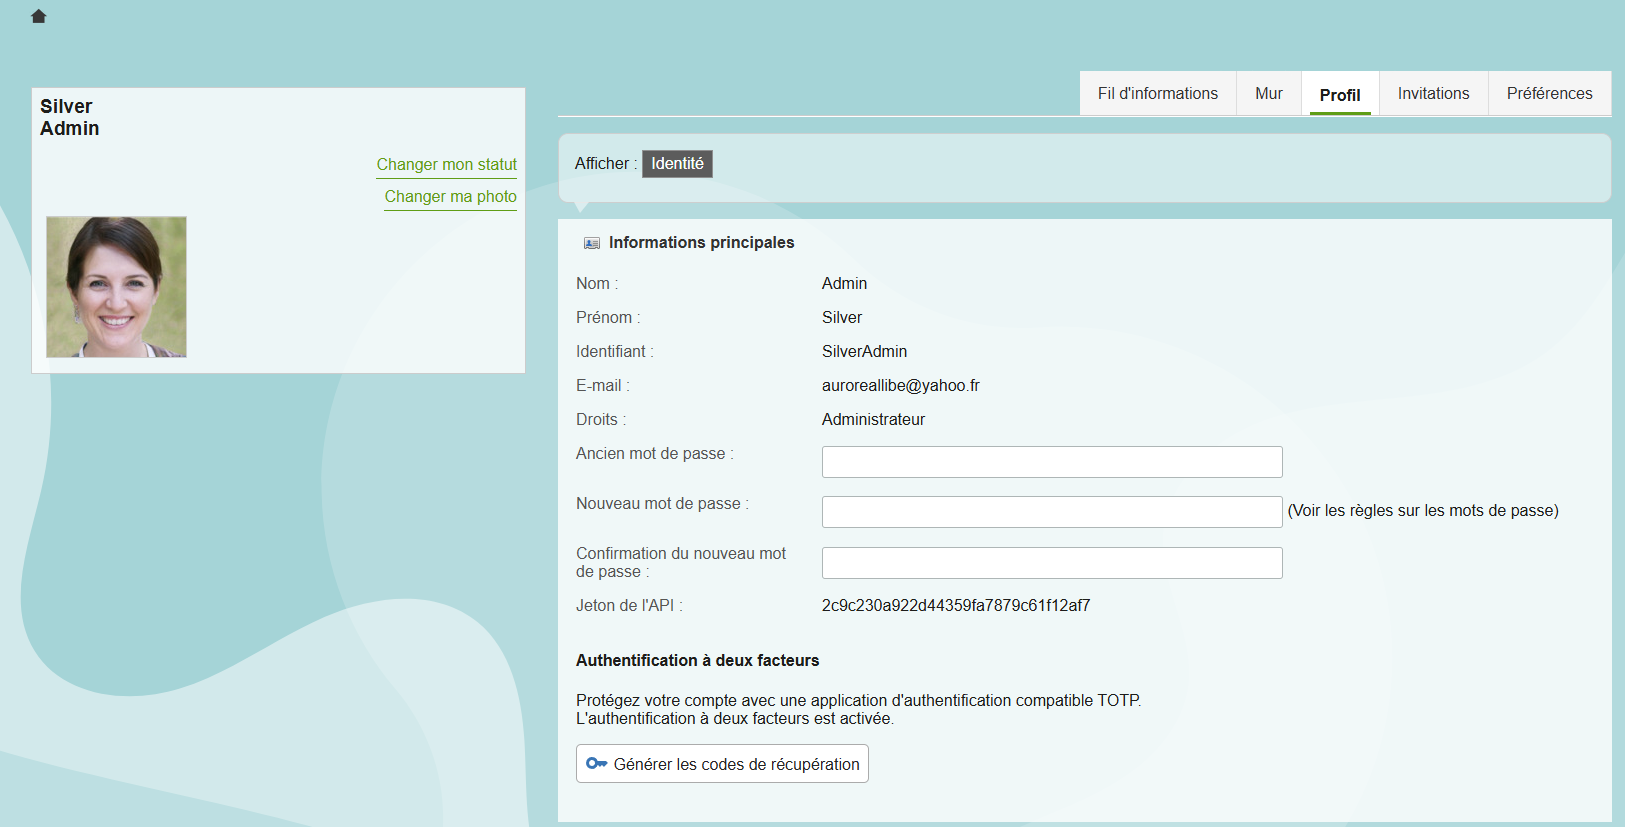
Pour son emplacement dans l'espace Perso
Je ne comprends pas que ces infos "Authentification à deux facteurs" ne soient pas au même endroit que le mot de passe. C'est pour moi lié. Il y a t-il une raison ?
Je verrais bien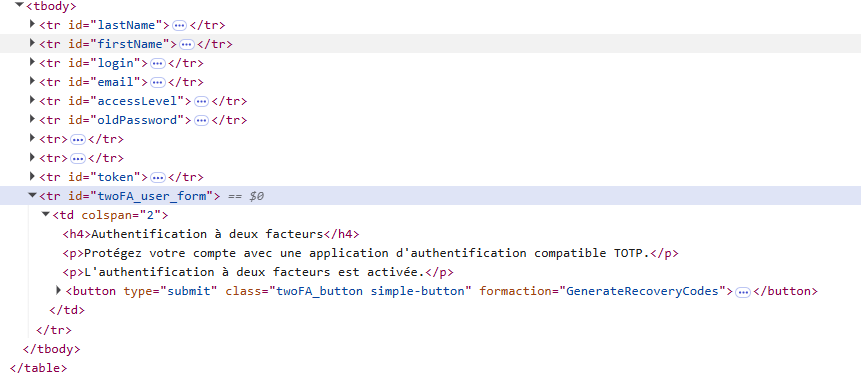
Mis à jour par Sebastien Vuillet il y a 12 jours
Aurore Allibe a écrit (#note-44):
Problème rencontré
Alors, la toute première fois le QR Code s'est affiché. Mais depuis plus jamais dans cette fenêtre (c'est le processus quand le 2FA est obligatoire à la connexion)
Je n'ai pas de précision dans les erreurs...
Et si j'affiche l'image dans un nouvel onglet ça marche
NB : ce système de QR Code fonctionne bien, quand je suis en mode ou l'activation du 2FA se fait dans le profil de l'utilisateur....
Oui, c’est plus logique de regrouper ces paramètres. Je vais déplacer la gestion de l’authentification à deux facteurs à proximité du changement de mot de passe dans l’espace personnel.
Mis à jour par Sebastien Vuillet il y a 12 jours
J’ai identifié et corrigé le problème : pendant l’activation obligatoire à la connexion, le QR code était intégré directement dans la page, sous une forme bloquée par la politique de sécurité du navigateur.
Il est désormais chargé via une URL Silverpeas, liée à la session d’enrôlement, sans assouplir la protection de sécurité. L’image n’est pas mise en cache et devient inaccessible après validation ou expiration.
Le correctif est disponible dans la PR #1468. Les tests passent, ainsi que la vérification d’affichage dans Chrome.
Mis à jour par Aurore Allibe il y a 12 jours
Je confirme le QR code est désormais bien affiché
Pour moi nous pouvons intégrer cette branche
Mis à jour par Miguel Moquillon il y a 12 jours
- Statut changé de Integration in progress... à Closed
Intégrée sur master. Les 440 commits ont été auparavant fusionnés en un seul commit ; j'ai demandé à Claude IA d'en écrire le message de commit à partir ce qui a été réalisé.
Mis à jour par Sebastien Vuillet il y a 10 jours
Intégrée sur master silverpeasmobile