Bug #15549
fermé

[Droits spécifique sur dossier] Blocage fonctionnel si le gestionnaire du dossier ne peut plus intervenir, est parti ou n'est plus connu.
Ajouté par David Lesimple il y a 23 jours. Mis à jour il y a 16 jours.
0%
Description
Prenons une GED avec droits spécifiques sur les dossiers.
- le gestionnaire G1 de la GED crée un dossier avec droits spécifiques et affecte au rôle Gestionnaire du dossier l'utilisateur GD1
- Si GD1 quitte l'entreprise ou n'est pas disponible, il est alors impossible pour le gestionnaire de l'application G1 de débloquer la situation et reprendre la main sur ce dossier.
Il semble que ce comportement ait évolué au cours de la 6.4.
Je vois plusieurs solutions à ce problème :
1. Autoriser le gestionnaire de l'application à voir le menu contextuel sur le dossier pour pouvoir agir dessus
mais cela remet en cause le principe même du droit spécifique sur cet objet.
2. Pour plus de souplesse, sur l'instance de l'application, prévoir la possibilité de faire ce qui est décrit en 1. ou pas
Libre à l'administrateur de modifier ce comportement ponctuellement, le temps de remettre les droits d'accès corrects sur le dossier.
Fichiers
| Parametres_dossiers_kmelia.png (51,2 ko) Parametres_dossiers_kmelia.png | Miguel Moquillon, 03/11/2026 12:15 |
 Mis à jour par David Lesimple il y a 23 jours
Actions
#1
- Priorité changé de Normal à High
 Mis à jour par Miguel Moquillon il y a 22 jours
Actions
#3
- Statut changé de Assigned à In progress...
Mis à jour par Miguel Moquillon il y a 22 jours
Actions
#4
- Statut changé de In progress... à Feedback
Ce ticket me laisse perplexe. Je m'explique : ce bug n'est pas un bug mais le fonctionnement normal.
Pour palier au pb de ne pouvoir à nv avoir la main sur un dossier, par défaut, avec les droits spécifiques, un dossier se voit automatiquement attribués comme gestionnaire du dossier les gestionnaires de l'application. Ce dernier comportement a été ajouté pour justement éviter le cas ici. Par contre, il est vrai, que les gestionnaires peuvent être retirés explicitement par le créateur du dossier et le vrai problème est probablement celui-ci. Ce que je peux proposer, pour éviter l'inconséquence d'un gestionnaire de l'application (les seuls à pouvoir créer un dossier), est d'interdire tout retrait des gestionnaires spécifiques du dossier les gestionnaires de l'application.
 Mis à jour par Sebastien Vuillet il y a 22 jours
Actions
#6
Miguel Moquillon a écrit (#note-4):
Ce ticket me laisse perplexe. Je m'explique : ce bug n'est pas un bug mais le fonctionnement normal.
Pour palier au pb de ne pouvoir à nv avoir la main sur un dossier, par défaut, avec les droits spécifiques, un dossier se voit automatiquement attribués comme gestionnaire du dossier les gestionnaires de l'application. Ce dernier comportement a été ajouté pour justement éviter le cas ici. Par contre, il est vrai, que les gestionnaires peuvent être retirés explicitement par le créateur du dossier et le vrai problème est probablement celui-ci. Ce que je peux proposer, pour éviter l'inconséquence d'un gestionnaire de l'application (les seuls à pouvoir créer un dossier), est d'interdire tout retrait des gestionnaires spécifiques du dossier les gestionnaires de l'application.
Cela me parait une bonne solution, ainsi les dossiers hériterons toujours des gestionnaires déclarés au niveau de l'application ou au dessus (car l'application peut hériter de droits).
Mis à jour par David Lesimple il y a 22 jours
Actions
#7
De mémoire, c'était le comportement précédent (6.3 je pense) et il avait été modifié pour je ne sais quel(s) client(s) qui ne pouvait pas utiliser la GED dans ce cas, car il ne pouvait pas avoir de dossier vraiment sécurisé en terme d'accès puisque le gestionnaire y avait accès...
Pour moi, il y a 2 cas d'utilisation distincts.
Mis à jour par Sebastien Vuillet il y a 22 jours
Actions
#8
David Lesimple a écrit (#note-7):
De mémoire, c'était le comportement précédent (6.3 je pense) et il avait été modifié pour je ne sais quel(s) client(s) qui ne pouvait pas utiliser la GED dans ce cas, car il ne pouvait pas avoir de dossier vraiment sécurisé en terme d'accès puisque le gestionnaire y avait accès...
Pour moi, il y a 2 cas d'utilisation distincts.
alors peut être faut il conditionner ce comportement avec un paramètre ?
 Mis à jour par Aurore Allibe il y a 22 jours
Actions
#9
Peut être aussi peut-on alerter et proposer un transfert des droits à la suppression d'un utilisateur ?
Mis à jour par Miguel Moquillon il y a 22 jours
Actions
#10
David Lesimple a écrit (#note-7):
De mémoire, c'était le comportement précédent (6.3 je pense) et il avait été modifié pour je ne sais quel(s) client(s) qui ne pouvait pas utiliser la GED dans ce cas, car il ne pouvait pas avoir de dossier vraiment sécurisé en terme d'accès puisque le gestionnaire y avait accès...
Le comportement précédent était que les droits spécifiques étaient vides et il arrivait souvent que le gestionnaire oublie soit de se mettre ou de mettre les autres gestionnaires comme gestionnaires du dossier. D'où le comportement actuel depuis la 6.3 (Feature #12754: Droits de gestionnaire repris automatiquement lors de la création d'un dossier).
Ici, soit les droits spécifiques du dossier date d'avant la 6.3, soit le gestionnaire d'application parti a explicitement retiré les autres gestionnaires (et là des questions peuvent se poser). C'est pourquoi je propose d'interdire le retrait des gestionnaires d'application parmi les gestionnaires du dossier.
Mis à jour par Miguel Moquillon il y a 22 jours
Actions
#11
Sebastien Vuillet a écrit (#note-8):
David Lesimple a écrit (#note-7):
De mémoire, c'était le comportement précédent (6.3 je pense) et il avait été modifié pour je ne sais quel(s) client(s) qui ne pouvait pas utiliser la GED dans ce cas, car il ne pouvait pas avoir de dossier vraiment sécurisé en terme d'accès puisque le gestionnaire y avait accès...
Pour moi, il y a 2 cas d'utilisation distincts.alors peut être faut il conditionner ce comportement avec un paramètre ?
Non, fait arrêter avec les paramètres, juste pour éviter une décision fonctionnelle. A force de paramètres/options, on complexifie non seulement la couverture fonctionnelle, mais aussi le code et on ouvre donc encore plus la surface aux bugs potentiels.
Mis à jour par David Lesimple il y a 22 jours
Actions
#12
Miguel Moquillon a écrit (#note-10):
Ici, soit les droits spécifiques du dossier date d'avant la 6.3, soit le gestionnaire d'application parti a explicitement retiré les autres gestionnaires (et là des questions peuvent se poser).
Ce n'est pas le gestionnaire d'application qui est parti mais le gestionnaire du dossier... d'où le blocage.
Mis à jour par Miguel Moquillon il y a 22 jours
Actions
#13
Ok, dans ce cas ci, je pense que le dossier a été créé (ou a été mis en droits spécifiques) avant la 6.3 ; le gestionnaire d'application qui a créé le dossier ou activé les droits spécifiques au dossier a oublié de se spécifier comme gestionnaire de dossier.
Mis à jour par Aurore Allibe il y a 21 jours
Actions
#14
Je suis désolée de faire la relou je repose ma question :
Peut être aussi peut-on alerter et proposer un transfert des droits à la suppression d'un utilisateur ?
Car le problème de cette gestion de droit figées d'un dossier, il peut bien y avoir Pierre Paul et Jacques qui sont Gestionnaires. Si tous les 3 partent ou si on supprime leurs comptes. ça rendra toujours ce dossier sans gestionnaire.
Ou il faut un outil pour le super administrateur qui identifie ces dossiers et lui permet d'agir ?
Mis à jour par Miguel Moquillon il y a 21 jours
· Edité
Actions
#15
Aurore Allibe a écrit (#note-14):
Je suis désolée de faire la relou je repose ma question :
Peut être aussi peut-on alerter et proposer un transfert des droits à la suppression d'un utilisateur ?Car le problème de cette gestion de droit figées d'un dossier, il peut bien y avoir Pierre Paul et Jacques qui sont Gestionnaires. Si tous les 3 partent ou si on supprime leurs comptes. ça rendra toujours ce dossier sans gestionnaire.
Ou il faut un outil pour le super administrateur qui identifie ces dossiers et lui permet d'agir ?
Pour te répondre, si les gestionnaires d'office du dossier partent tous, ceci signifie alors qu'il n'y a plus non plus de gestionnaires d'application. Et là il y a un vrai soucis d'organisation de l'entreprise. Pour moi, nous ne sommes pas là pour palier les erreurs organisationnels. On peut par contre poser des gardes-fous afin d'éviter des erreurs bêtes.
Dans le cadre de ce bug, je suis pour un minimum de modification ; en l'occurrence ma proposition de fixer parmi les gestionnaires des dossiers avec droits spécifiques, et sans retrait possible, les gestionnaires de l'appli (ils le sont déjà mais ils peuvent être retirer du rôle). C'est un garde-fou. Après tout, les gestionnaires d'appli sont les responsables de ceux-ci et par conséquent aussi des dossiers avec droits spécifiques. Aller au-delà relève de la feature (et donc cible la prochaine version évolutive ou majeur de Silverpeas). Parmi les solutions fonctionnelles il y a en effet la notification d'alerte aux administrateurs - nous pouvons citer aussi le tableau de bord, dans le backoffice, qui liste les applis et les dossiers sans gestionnaires et à partir desquels les admin peuvent alors affecter des nv utilisateurs au rôle de gestionnaire.
Mis à jour par Aurore Allibe il y a 21 jours
Actions
#16
Donc la gestion de dossier aux droits spécifiques = héritage des gestionnaires de l'application + définition de droit spécifique
Mis à jour par Miguel Moquillon il y a 17 jours
Actions
#17
- Statut changé de Feedback à In progress...
Mis à jour par Miguel Moquillon il y a 17 jours
Actions
#18
Oui. Mais, tes dernières remarques ont fait leur chemin dans les méandres noueux de mon cerveau et je vais aussi introduire un paramètre qui active ou non cette contrainte (forcer les gestionnaires de l'application comme gestionnaires de dossier). Ce paramètre sera par défaut désactivé afin de garder le comportement par défaut, celui habituel.
Mis à jour par Miguel Moquillon il y a 16 jours
Actions
#19
- Statut changé de In progress... à Resolved
Mis à jour par Miguel Moquillon il y a 16 jours
Actions
#20
- Fichier Parametres_dossiers_kmelia.png Parametres_dossiers_kmelia.png ajouté
Par défaut le comportement habituel est conservé : le créateur du dossier et les gestionnaires dudit dossier peuvent retirer ou non les gestionnaires de l'application parmi les gestionnaires du dossier.
Un nouveau paramètre d'instance de Kmelia, " Gestionnaires de dossier forcés ", est ajouté :
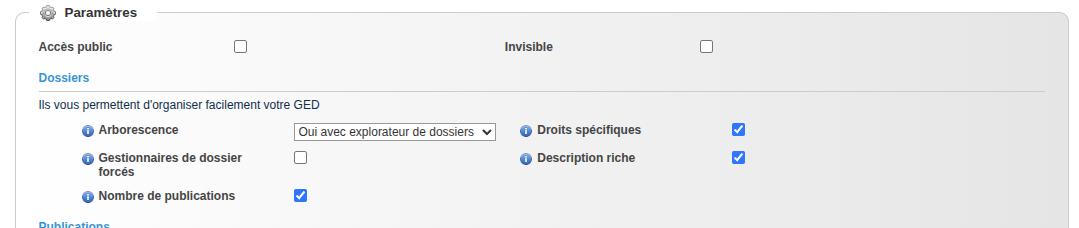
L'activation de ce paramètre force et verrouille les gestionnaires de l'application à jouer aussi le rôle de gestionnaire des dossiers avec droits spécifiques. Ce paramètre n'a d'effet que si le paramètre " Droits spécifiques " est activé lui aussi.
Si le forçage des gestionnaires de dossier est désactivé ultérieurement, les gestionnaires de l'application restent gestionnaires de dossiers. Toutefois, n'importe quel gestionnaire d'un dossier avec droits spécifique pourra retirer des gestionnaires de l'application du rôle des gestionnaires de dossier.
Mis à jour par Miguel Moquillon il y a 16 jours
Actions
#21
- Statut changé de Resolved à Closed
Intégrée dans les branches 6.4.x et master